حين كتبت كتابي “الإرهاب السيبراني.. عندما يستخدم الإرهابي الكيبورد بدلًا من القنبلة”، كنت أبحث في سؤال يبدو بسيطًا: متى يتحول الكود إلى سلاح؟ ثم علّمتني دراستي لدبلوم الدراسات الاستراتيجية والأمن القومي، وللماجستير في تحقيقات جرائم الإنترنت، سؤالًا أهم: من يملك حق تسمية السلاح؟ ومن يقرر من هو المعتدي ومن هو الضحية؟
هذا السؤال الثاني هو مفتاح فهم الحرب السيبرانية بين إيران وإسرائيل، فالقارئ العربي يتلقى معظم ما يعرفه عن هذه الحرب من مصدر واحد تقريبا، وهو بيانات وزارة العدل الأمريكية، وتصريحات مديرية السايبر الإسرائيلية، وتقارير شركات أمن غربية، أبرزها شركة Check Point، وهي شركة إسرائيلية في الأصل، وهذه جهات ليست محايدة في صراع هي طرف فيه، وإيران من جهتها لا تنشر تفاصيل عملياتها، ونادرًا ما تكشف حجم ما يصيبها، والنتيجة رواية ناقصة، تُضيء على كل ما تفعله طهران، وتترك ما يُفعل بها في الظل.
من أطلق الرصاصة الأولى؟
قبل أن نتحدث عن «الخطر الإيراني»، يجب أن نتذكر من بدأ، ولعل أول سلاح رقمي معروف في التاريخ صُمم لتدمير معدات مادية لم يكن إيرانيًا، بل كان موجهًا ضد إيران. دودة «ستوكسنت» التي كُشفت عام ٢٠١٠ استهدفت أجهزة الطرد المركزي في منشأة نطنز، وربطتها تقارير صحفية أمريكية نفسها ببرنامج مشترك بين واشنطن وتل أبيب حمل اسم «الألعاب الأولمبية».
وفي ذلك الوقت الملغم بالتفاصيل والحكايات لم يعترف أحد رسميًا، ولم يُحاسَب أحد. وقتها لم يتحدث الغرب عن «إرهاب سيبراني»، بل عن «إنجاز تقني» أبطأ البرنامج النووي الإيراني المثير للجدل من وقتها وحتى الآن.
هذه اللحظة صنعت قواعد اللعبة كلها. فالدولة التي تتعرض لهجوم كهذا لا تملك إلا خيارين: أن تقبل بأن تبقى مكشوفة، أو أن تبني قدرتها على الرد. واختارت إيران الخيار الثاني، كما كانت ستفعل أي دولة تحترم سيادتها.
حرب على الخبز والوقود
ما يغيب عن كثير من التحليلات أن الضربات الأشد أثرًا في هذا الصراع لم تقع على إسرائيل، بل على المواطن الإيراني العادي.
في عامي ٢٠٢١ و٢٠٢٣ تعطلت محطات الوقود في أنحاء إيران، وأعلنت مجموعة تسمي نفسها «العصفور المفترس» مسؤوليتها، وهي مجموعة يُعتقد على نطاق واسع أنها واجهة لأجهزة إسرائيلية.
في الهجوم الثاني قال وزير النفط الإيراني إن نحو ٧٠٪ من المحطات تأثرت. ملايين الإيرانيين وقفوا في الطوابير، لا لأنهم جنود في معركة، بل لأنهم مواطنون يريدون الذهاب إلى أعمالهم.
وفي يونيو ٢٠٢٥، خلال حرب الأيام الاثني عشر، ضربت المجموعة نفسها بنك سپه ومنصة نوبيتكس. وظلت الخدمات المصرفية الإلكترونية وأجهزة الصراف الآلي معطلة إلى حد كبير لأكثر من أسبوع، وأُحرق أكثر من تسعين مليون دولار من أموال المتعاملين في المنصة. هذه أموال أناس عاديين، وليست ميزانية عسكرية.
ثم جاءت حرب ٢٨ فبراير ٢٠٢٦، التي بدأت بضربات أمريكية إسرائيلية واغتيال المرشد الأعلى للبلاد علي خامنئي. ومع الصواريخ جاء الكود: تراجع الاتصال بالإنترنت في إيران إلى ما بين ١ و٤٪ من معدله الطبيعي لأكثر من ستين ساعة، واختُرق تطبيق «باده صبا» للتقويم والصلاة، المحمّل على هواتف ملايين الإيرانيين المسلمين، ليبث رسائل تحرّض الجنود على إلقاء سلاحهم وترك الخدمة في دولاب الدولة.
واختُطف بث التلفزيون الرسمي لعرض خطابات ترامب ونتنياهو. والأهم أن رئيس هيئة الأركان الأمريكية المشتركة اعترف علنًا بأن عمليات سيبرانية وفضائية عطّلت شبكات الاتصال الإيرانية قبل الضربات.
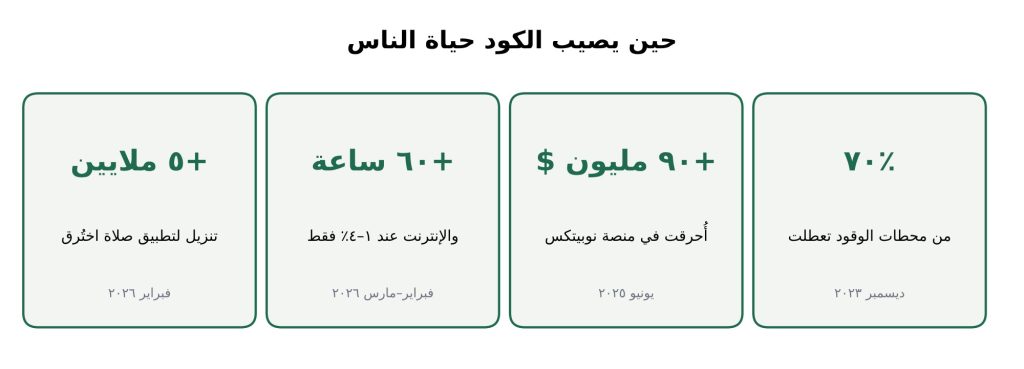
ما الذي أصاب الإيرانيين؟ أرقام من الحرب السيبرانية على إيران
هنا تحديدًا يظهر الكيل بمكيالين. حين يُختطف تطبيق ديني لتحريض جيش دولة على التمرد، يُسمّى ذلك «عملية تأثير ذكية». وحين يُعطَّل الوقود عن شعب كامل، يُسمّى «رسالة ردع محسوبة». لكن حين ترد إيران، يصبح الحديث فجأة عن «إرهاب» و«تهديد للحضارة».
حين يمهّد الكود للصاروخ
لم يعد الكود في هذه الحرب أداة منفصلة عن القصف، بل صار جزءًا منه. ففي فجر ٢٨ فبراير وصف قادة عسكريون أمريكيون وحداتهم السيبرانية بأنها كانت «المحرّك الأول» في الهجوم، وكانت مهمتها أن تُعمي إيران وتربكها قبل أن تسقط القنابل.
وأشارت تقارير صحفية إلى أن الاستخبارات الإسرائيلية احتفظت لسنوات بالوصول إلى كاميرات المرور وشبكات الهاتف في طهران، واستخدمتها في تعقب القادة الإيرانيين واستهدافهم.
إذا صحّ ذلك، فنحن لا نتحدث عن «قرصنة» بالمعنى المعتاد، بل عن تحويل البنية التحتية المدنية لمدينة كاملة إلى أداة تجسس عسكري. كاميرا الشارع التي وُضعت لتنظيم المرور صارت عينًا للعدو.
والتطبيق الذي يذكّر الناس بمواعيد الصلاة صار منبرًا للحرب النفسية. وهذا، أخطر ما في هذه الحرب: أنها لا تفرق بين ما هو عسكري وما هو مدني، وتجعل حياة الناس اليومية ساحة معركة دون أن يُسألوا.
بالمقابل، حين رصدت مديرية السايبر الإسرائيلية محاولات إيرانية لاختراق كاميرات مراقبة داخل إسرائيل خلال الحرب، قُدّم ذلك للعالم بوصفه دليلًا على «عدوانية» إيران. الفعل واحد، والتوصيف مختلف تمامًا بحسب من يقوم به.
«حنظلة» ومعركة الرواية
في مارس ٢٠٢٦ صادرت وزارة العدل الأمريكية مواقع مجموعة «حنظلة»، وقالت إنها واجهة للاستخبارات الإيرانية. قد يكون ذلك صحيحًا، وقد يكون جزءًا منه صحيحًا. لكن يجب أن نتذكر من يتكلم: حكومة في حالة حرب مع إيران، تتهم خصمها وتصادر مواقعه بقرار من محكمة أمريكية، لا أمام أي جهة دولية مستقلة تراجع الأدلة.
والطريف أن الأدلة الغربية نفسها تتناقض أحيانًا. ففي يوليو ٢٠٢٦، حين تعرضت أكثر من ثلاثين منظومة مياه في ولاية مينيسوتا الأمريكية لهجوم، سارعت تسريبات استخباراتية إلى اتهام إيران. لكن الرئيس الأمريكي نفسه خرج لينفي الصلة الإيرانية، ويحمّل حكومة الولاية المسؤولية. إذا كانت واشنطن لا تتفق مع نفسها حول من الفاعل، فكيف يُطلب منا أن نقبل روايتها بلا سؤال؟
وهذا ما يمكن أن يتعلمه المرء في دراسة التحقيقات الجنائية الرقمية، فإعلان الاختراق شيء، وإثبات الوصول إلى الأنظمة شيء ثانٍ، وإثبات الضرر شيء ثالث، ونسبة الهجوم إلى دولة بعينها شيء رابع. والإعلام الغربي يقفز كثيرًا من الأول إلى الرابع حين يكون المتهم إيرانيًا، ويتوقف بحذر عند الأول حين تكون الأصابع موجهة إلى إسرائيل.
سلاح من لا يملك سلاحًا
لا تخوض إيران هذه الحرب من موقع متكافئ، فإسرائيل تقف خلفها أكبر قوة سيبرانية في العالم، وهي الولايات المتحدة، التي شاركت علنًا في عمليات ٢٠٢٦. أما إيران فتواجه عقوبات خانقة، وحصارًا تقنيًا، وانقطاعًا متكررًا للإنترنت يحد من قدرتها حتى على تنسيق دفاعها.
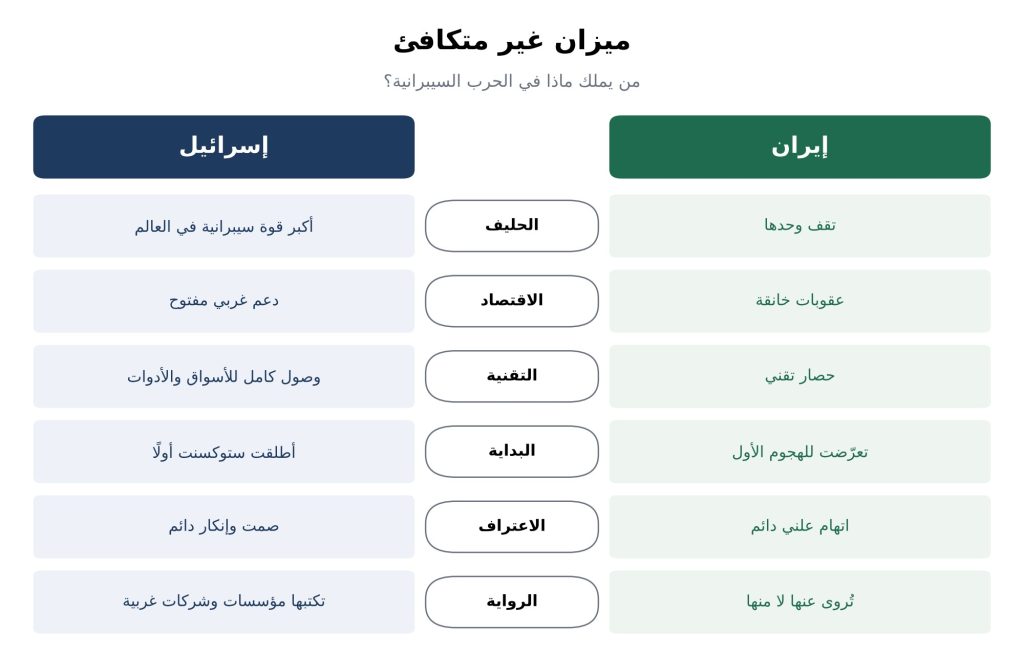
ميزان غير متكافئ: من يملك ماذا في الحرب السيبرانية
في ظل هذا الخلل، يصبح الفضاء السيبراني السلاح الوحيد الذي يعيد شيئًا من التوازن. وقد أثبتت إيران أنها تستطيع الرد خارج حدودها. ففي مارس ٢٠٢٦ تعرضت شركة «سترايكر» الأمريكية لهجوم عطّل أنظمتها حول العالم، وحذّرت الشركة من أثره على أرباحها، في رسالة واضحة بأن الدول التي تشارك في الحرب على إيران لن تبقى بمنأى عن كلفتها.
ويقول رئيس مديرية السايبر الإسرائيلية نفسه إن الحوادث العدائية ضد بلاده تضاعفت ثلاث مرات خلال عام. هذا ليس رقمًا يدل على دولة مهزومة، بل على دولة قررت ألا تبقى في موقع المتلقي.
ومع ذلك، لا يمكن لهذا المقال أن يتحول إلى تبرير أعمى. فاستهداف خدمات يعتمد عليها المدنيون، كالمياه والمستشفيات، خط لا يمكن قبوله من أي طرف، سواء كان المستهدَف مواطنًا إيرانيًا ينتظر الوقود، أو موظفًا في مرفق مياه أمريكي. لكن الإنصاف يقتضي تطبيق المعيار نفسه على الجميع، لا أن يشاهد المرء جرائم طرف ويغض الطرف عن جرائم الآخر.
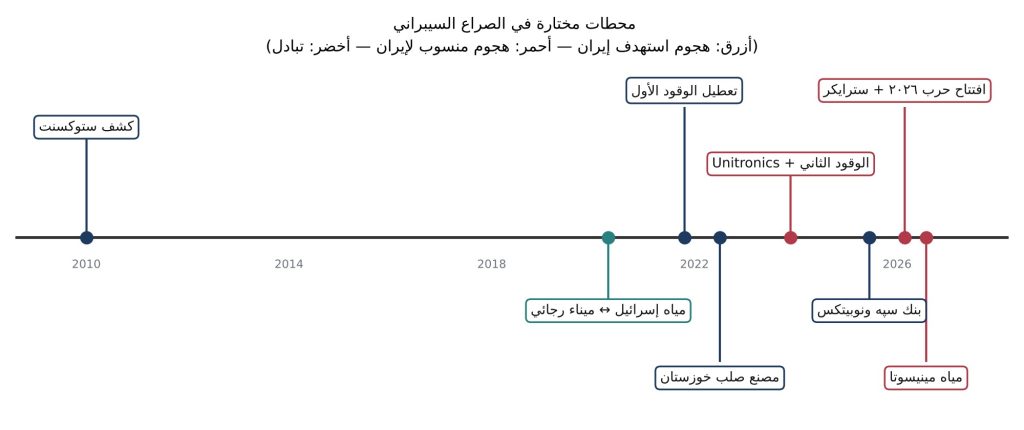
من نطنز إلى مينيسوتا: محطات مختارة في الصراع
ما الذي يعنيه هذا لنا؟
الدرس الأهم للعالم العربي ليس تقنيًا، بل معرفي. فنحن نستهلك روايات عن صراعات منطقتنا تكتبها جهات ليست محايدة فيها، ثم نعيد نشرها كأنها حقائق. والصحفي العربي الذي ينقل بيان وزارة العدل الأمريكية عن إيران دون أن يذكر أن واشنطن طرف في الحرب، يؤدي دورًا في معركة ليست معركته.
ولدينا أيضًا درس عملي: هذه الحرب لا تبقى داخل حدود طرفيها. فقد تضررت مراكز بيانات سحابية في الخليج، وتأثرت الملاحة بالتشويش على إشارات تحديد المواقع، واخترق طرف ثالث قنوات تلفزيونية في باكستان. ومن لا يبني قدرته الدفاعية بنفسه، ويعتمد على مزودين وتقنيات من طرف في الصراع، سيجد نفسه هدفًا بالتبعية.
الخلاصة
حين كتبت عن الإرهابي الذي يستبدل القنبلة بالكيبورد، كنت أظن أن الخطر الأكبر هو الفاعل الذي يبحث عن الصدمة. لكن المواجهة بين إيران وإسرائيل علمتني أن الخطر الأكبر قد يكون في من يملك سلطة التسمية. فالدولة التي أطلقت أول سلاح رقمي تخريبي في التاريخ تُقدَّم اليوم بوصفها المدافع، والدولة التي تعرضت له أولًا تُقدَّم بوصفها التهديد.
الكود لم يحسم هذه الحرب، ولن يحسمها. لكنه كشف شيئًا أعمق: أن المعركة الحقيقية ليست فقط على الأنظمة والشبكات، بل على الرواية نفسها. ومن يملك الرواية، يملك أن يقرر من الجاني ومن الضحية. ولهذا أكتب هذا المقال: لا لأن إيران بلا أخطاء، بل لأن الحقيقة لا تكتمل حين يرويها طرف واحد.
